KSC dla podmiotów ważnych – wdrożenie i utrzymanie cyberbezpieczeństwa

Paweł Serocki
Przygotuj swoją jednostkę do nowych obowiązków Krajowego Systemu Cyberbezpieczeństwa
Nowelizacja ustawy o Krajowym Systemie Cyberbezpieczeństwa rozszerzyła zakres podmiotów objętych obowiązkami w zakresie cyberbezpieczeństwa. Nowe regulacje dotyczą również podmiotów publicznych, w tym wielu jednostek oświatowych.
Publiczne placówki oświatowe objęte przepisami jako podmioty ważne muszą nie tylko posiadać odpowiednią dokumentację, ale przede wszystkim wdrożyć i stosować System Zarządzania Bezpieczeństwem Informacji (SZBI) oraz realizować pozostałe obowiązki wynikające z KSC.
PESCOM pomaga szkołom, placówkom oświatowym i innym jednostkom publicznym przejść cały proces – od analizy stanu obecnego, poprzez przygotowanie i wdrożenie SZBI, aż po późniejsze utrzymanie systemu i realizację zabezpieczeń technicznych.
Działamy przede wszystkim w Elblągu, powiecie elbląskim oraz na terenie województwa warmińsko-mazurskiego i pomorskiego.
KSC to nie tylko dokumentacja
Przygotowanie polityk i procedur to tylko jeden z elementów wdrożenia.
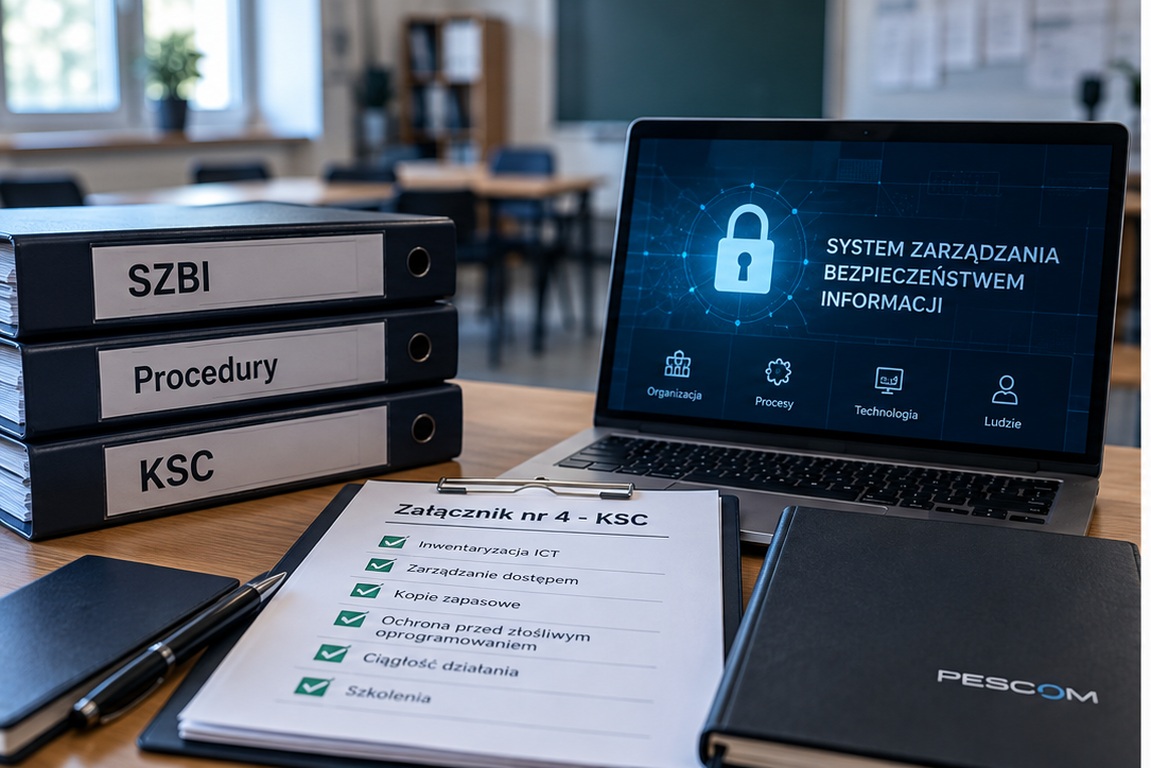
Dla podmiotu ważnego będącego podmiotem publicznym szczególne znaczenie ma Załącznik nr 4 do ustawy KSC, określający wymagania dla Systemu Zarządzania Bezpieczeństwem Informacji.
Wymagania dotyczą m.in. inwentaryzacji produktów, usług i procesów ICT, zarządzania dostępem i uprawnieniami, aktualizacji i podatności, ochrony informacji, kopii zapasowych i odtwarzania danych, ochrony przed złośliwym oprogramowaniem, cyberhigieny, ciągłości działania oraz szkoleń.
Załącznik nr 4 obejmuje 18 wymogów obowiązkowych, a także dodatkowe środki fakultatywne.
Dlatego wdrożenie SZBI powinno obejmować nie tylko dokumentację, ale również rzeczywisty sposób funkcjonowania organizacji i jej infrastruktury IT.
Ważne terminy dla podmiotów ważnych
Nowelizacja ustawy o Krajowym Systemie Cyberbezpieczeństwa weszła w życie 3 kwietnia 2026 r. Publiczne placówki oświatowe objęte przepisami uzyskały status podmiotu ważnego z mocy prawa.
Uzupełnienie wpisu w Wykazie podmiotów kluczowych i ważnych
W 2026 r. placówki otrzymały wezwania dotyczące uzupełnienia danych w Wykazie podmiotów kluczowych i podmiotów ważnych.
Termin na uzupełnienie wpisu wynosi 6 miesięcy od dnia doręczenia wezwania, dlatego dla każdej jednostki należy ustalić go indywidualnie na podstawie daty otrzymania pisma. Dla większości placówek termin ten przypada jesienią 2026 r.
Jeżeli placówka otrzymała takie wezwanie, warto sprawdzić datę jego doręczenia i upewnić się, że wymagane dane zostaną uzupełnione w terminie.
3 kwietnia 2027 r. – wdrożenie obowiązków KSC
Kolejnym kluczowym terminem jest 3 kwietnia 2027 r.
Do tego czasu placówka powinna posiadać wdrożony System Zarządzania Bezpieczeństwem Informacji zgodny z Załącznikiem nr 4, wraz z wymaganą dokumentacją.
Nie oznacza to, że KSC zacznie obowiązywać dopiero w kwietniu 2027 r. Na realizację obowiązków merytorycznych z rozdziału 3 ustawy przewidziano 12 miesięcy od wejścia w życie nowelizacji.
Nie warto odkładać wdrożenia do 2027 r. Analiza obecnego stanu, przygotowanie SZBI i wdrożenie wymaganych procedur wymagają czasu, a przeprowadzona analiza może dodatkowo wykazać konieczność zmian organizacyjnych lub technicznych.
Jak wygląda wdrożenie KSC z PESCOM?
Nie zaczynamy od kopiowania gotowych wzorów dokumentacji.
Nie wdrażamy SZBI wyłącznie na podstawie przesłanej dokumentacji i ankiet. Proces obejmuje pracę bezpośrednio w jednostce, poznanie sposobu jej funkcjonowania oraz weryfikację rzeczywistego środowiska IT.
Sprawdzamy nie tylko to, co zapisano w procedurach, ale również jak w praktyce funkcjonują systemy, konta i uprawnienia, kopie zapasowe, zabezpieczenia komputerów, serwerów oraz infrastruktury sieciowej.
W przypadku szkoły analizie mogą podlegać m.in. komputery administracji i nauczycieli, serwery, NAS, sieć LAN i Wi-Fi, urządzenia sieciowe, systemy dziedzinowe, konta użytkowników, kopie zapasowe, zabezpieczenia endpointów oraz wykorzystywane usługi chmurowe.
Dzięki temu przygotowany SZBI odpowiada rzeczywistej organizacji i infrastrukturze jednostki, a nie tylko formalnym wymaganiom dokumentacyjnym.
Nie tworzymy SZBI wyłącznie „do segregatora”.
Wybierz zakres współpracy
Zakres usługi dopasowujemy do aktualnego stanu jednostki. Możesz zlecić nam wdrożenie SZBI, jego późniejsze utrzymanie albo połączyć oba etapy w ramach kompleksowej współpracy.
KSC UTRZYMANIE
Dla jednostek z wdrożonym SZBI
od 690 zł netto / mies.
W cenie:
- bieżące wsparcie w zakresie KSC i SZBI,
- nadzór nad dokumentacją i rejestrami,
- drobne aktualizacje dokumentacji,
- wsparcie organizacyjne przy incydentach,
- nadzór nad działaniami naprawczymi,
- wsparcie kierownictwa jednostki,
- ustalony miesięczny limit godzin,
- jeden planowy przegląd SZBI w roku.*
- realizacja zadań zewnętrznego Pełnomocnika ds. cyberbezpieczeństwa.
Dla jednostek, które wdrożyły już SZBI i potrzebują jego dalszego utrzymania.
* Szczegółowy zakres, limit godzin i zakres przeglądu określa umowa.
KSC WDROŻENIE
Dla jednostek wymagających wdrożenia SZBI
od 6900 zł netto
W cenie:
- analiza stanu obecnego,
- analiza wymagań KSC i Załącznika nr 4,
- analiza organizacji i infrastruktury IT,
- przygotowanie lub dostosowanie SZBI,
- polityki, procedury i instrukcje,
- wymagane rejestry i formularze,
- organizacja obsługi incydentów,
- zasady backupu, odtwarzania i ciągłości działania,
- plan działań naprawczych,
- szkolenie wdrożeniowe,
- przekazanie i omówienie dokumentacji.
Dla podmiotów, które muszą przygotować organizację do realizacji wymagań KSC.
* Prace modernizacyjne oraz zakup sprzętu i licencji nie są zawarte w podstawowej cenie wdrożenia.
KSC KOMPLEKS
WDROŻENIE + UTRZYMANIE
od 6 500 zł netto + od 690 zł netto / mies.
W cenie:
- wszystko z KSC WDROŻENIE,
- późniejsze KSC UTRZYMANIE,
- bieżący nadzór nad SZBI,
- aktualizacja dokumentacji,
- wsparcie organizacyjne przy incydentach,
- nadzór nad działaniami naprawczymi,
- planowy przegląd SZBI,
- realizacja zadań zewnętrznego Pełnomocnika ds. cyberbezpieczeństwa.*
Dla jednostek, które chcą wdrożyć SZBI i zapewnić jego późniejsze utrzymanie.
* Preferencyjna cena wdrożenia przy zawarciu umowy na utrzymanie. Zakres zadań Pełnomocnika określa umowa.
Nie wiesz, który wariant wybrać?
Na podstawie wielkości jednostki, obecnego stanu SZBI oraz infrastruktury IT pomożemy określić zakres wymaganych działań i przygotujemy indywidualną wycenę.
Dokumentacja to dopiero część bezpieczeństwa
Analiza może wykazać potrzebę zastosowania lub poprawy konkretnych zabezpieczeń technicznych. PESCOM może również pomóc w ich zaprojektowaniu i wdrożeniu.
Endpoint Security
Zabezpieczenie komputerów i serwerów – m.in. hardening systemów, konfiguracja mechanizmów ochronnych, kontrola uprawnień administracyjnych, szyfrowanie i aktualizacje.
Security Monitoring
Centralne zbieranie i analiza zdarzeń bezpieczeństwa oraz wykrywanie potencjalnych zagrożeń. Zakres rozwiązania dobieramy do wielkości i potrzeb jednostki.
Samo wdrożenie narzędzia monitorującego nie oznacza świadczenia usługi SOC ani monitoringu 24/7.
Zabezpieczenie infrastruktury IT
W zależności od wyników analizy możemy realizować m.in. segmentację sieci VLAN, konfigurację firewalli, MFA, zabezpieczenie Wi-Fi, serwerów i NAS, systemów kopii zapasowych oraz dostępu administracyjnego.
Pełna obsługa informatyczna
PESCOM może również przejąć bieżącą obsługę IT jednostki – komputerów, serwerów, sieci, kont użytkowników, urządzeń i zgłoszeń pracowników.
Obsługa informatyczna jest odrębną usługą i nie jest automatycznie częścią pakietów KSC.
Czy prace techniczne są zawarte w KSC WDROŻENIE?
W ramach wdrożenia identyfikujemy braki i określamy działania potrzebne do ich usunięcia. Podstawowa cena nie obejmuje jednak nieograniczonych prac modernizacyjnych, zakupu urządzeń ani licencji.
Jeżeli analiza wykaże np. potrzebę przebudowy sieci, segmentacji VLAN, modernizacji systemu kopii zapasowych, zabezpieczenia komputerów lub wdrożenia centralnego monitorowania bezpieczeństwa, przygotujemy odrębny zakres i wycenę prac technicznych.
Dlaczego PESCOM?
Nie wdrażamy SZBI wyłącznie na podstawie przesłanej dokumentacji i ankiet. Proces obejmuje pracę bezpośrednio w jednostce, poznanie sposobu jej funkcjonowania oraz weryfikację rzeczywistego środowiska IT. Sprawdzamy nie tylko to, co zapisano w procedurach, ale również jak w praktyce funkcjonują systemy, konta i uprawnienia, kopie zapasowe, zabezpieczenia komputerów, serwerów oraz infrastruktury sieciowej.
Rozumiemy specyfikę infrastruktury szkolnej – sekretariat, dyrekcję, księgowość, komputery nauczycieli, pracownie uczniowskie, serwery, NAS, urządzenia sieciowe, Wi-Fi, drukarki i urządzenia wielofunkcyjne, systemy dziedzinowe oraz usługi chmurowe.
Za realizację usług odpowiada specjalista posiadający wykształcenie w zakresie cyberbezpieczeństwa zdobyte w Akademii Marynarki Wojennej w Gdyni oraz kwalifikacje Pełnomocnika ds. ISO 27001 i Audytora Wewnętrznego ISO 27001, związane z wdrażaniem, utrzymaniem i oceną Systemów Zarządzania Bezpieczeństwem Informacji. Wiedzę z zakresu bezpieczeństwa informacji łączymy z praktycznym doświadczeniem w administracji, utrzymaniu i zabezpieczaniu infrastruktury IT szkół i innych organizacji.
Nie kończymy na wskazaniu problemów i przygotowaniu zaleceń. Jeżeli analiza wykaże konieczność wprowadzenia zmian technicznych, PESCOM może również pomóc w ich rzeczywistym wdrożeniu – od zabezpieczenia komputerów i serwerów, przez sieć i kopie zapasowe, po wdrożenie mechanizmów monitorowania bezpieczeństwa.
Przygotuj jednostkę do wymagań KSC
Wdrożenie KSC warto potraktować nie tylko jako obowiązek regulacyjny, ale również jako możliwość rzeczywistego uporządkowania bezpieczeństwa organizacji.
Prawidłowo wdrożony SZBI pozwala określić co chronimy, jakie ryzyka występują, kto odpowiada za poszczególne działania, jak zarządzamy dostępem, jak reagujemy na incydenty oraz jakie zabezpieczenia powinny funkcjonować w jednostce.
PESCOM może przeprowadzić jednostkę przez cały proces – od analizy stanu obecnego i przygotowania SZBI, poprzez wdrożenie rozwiązań organizacyjnych i technicznych, aż po późniejsze utrzymanie systemu.
Skontaktuj się z nami, aby omówić sytuację Twojej jednostki i dobrać odpowiedni zakres współpracy.
PESCOM – Elbląg | warmińsko-mazurskie | pomorskie

Paweł Serocki
Specjalista IT i Cyberbezpieczeństwa
Podsumowanie
Wdrożenie wymagań KSC to nie tylko przygotowanie dokumentacji, ale przede wszystkim uporządkowanie sposobu zarządzania bezpieczeństwem informacji i rzeczywiste zabezpieczenie infrastruktury IT.
PESCOM zapewnia kompleksowe wsparcie – od analizy stanu obecnego i przygotowania SZBI zgodnego z wymaganiami KSC, poprzez wdrożenie procedur i wskazanie niezbędnych działań technicznych, aż po późniejsze utrzymanie i rozwój systemu.
Nie tworzymy dokumentacji „do segregatora”. Poznajemy rzeczywiste środowisko jednostki, pracujemy również na miejscu i pomagamy wdrożyć rozwiązania, które mają funkcjonować w codziennej pracy.
Bezpieczna Firma
Opinie klientów
Głos Zadowolonych Klientów
Dołącz do grona zadowolonych klientów, którzy dzięki naszym usługom zyskali pewność i bezpieczeństwo swoich systemów IT. Nasze doświadczenie i indywidualne podejście sprawiają, że każda firma otrzymuje skuteczne, dopasowane rozwiązania. Zaufaj profesjonalistom i chroń swój biznes przed cyberzagrożeniami już dziś.
Dzięki audytowi wykryliśmy luki, które mogły narazić nas na poważne straty. Świetna współpraca.
Dzięki audytowi wykryliśmy luki, które mogły narazić nas na poważne straty. Świetna współpraca.
Dzięki audytowi wykryliśmy luki, które mogły narazić nas na poważne straty. Świetna współpraca.
Najczęściej zadawane pytania
Nie. Dokumentacja jest jednym z elementów SZBI. Wymagania obejmują również faktyczny sposób zarządzania bezpieczeństwem oraz stosowane zabezpieczenia organizacyjne i techniczne.
Nie. Obowiązek cyklicznego audytu bezpieczeństwa co najmniej raz na trzy lata dotyczy podmiotów kluczowych. Podmiot ważny nie ma takiego cyklicznego obowiązku, choć w określonych prawem przypadkach organ właściwy może nakazać przeprowadzenie audytu zewnętrznego.
Nie. W ramach wdrożenia identyfikujemy braki i określamy wymagane działania. Większe prace techniczne, sprzęt i licencje wyceniamy oddzielnie.
Tak. Do tego przeznaczony jest pakiet KSC UTRZYMANIE. Można również od początku wybrać KSC KOMPLEKS, łączący wdrożenie z późniejszym utrzymaniem.
Tak. Obsługa informatyczna jest osobną usługą, którą można połączyć ze wsparciem KSC, Endpoint Security i Security Monitoring.